رمزگذاری دیسک در OpenStack بخشی از طراحی حفاظت از داده در ابر خصوصی است. اما فعالکردن یک گزینه رمزگذاری، بهتنهایی پاسخ تمام نیازهای امنیتی سازمان نیست. باید روشن باشد داده در کدام لایه رمز میشود، کلیدها کجا نگهداری میشوند و بازیابی سرویس به چه وابستگیهایی نیاز دارد.
ابتدا مشخص کنید از داده در برابر چه خطری محافظت میکنید
نیاز به حفاظت از دیسک خارجشده از سرور، با نیاز به محدودکردن دسترسی داخل ماشین مجازی یکسان نیست. رمزگذاری داده در حالت ذخیرهشده، کنترل دسترسی و حفاظت از ارتباطات، مسئلههای مرتبط اما جداگانهای هستند.
برای مثال، برنامهای که در حال اجرا به دیسک رمزگشاییشده دسترسی دارد، همچنان به کنترل دسترسی و حفاظت در سطح سیستمعامل و برنامه نیاز دارد. پیش از انتخاب فناوری، داراییها و سناریوهای تهدید را مستند کنید.
Cinder چگونه در رمزگذاری Volume نقش دارد؟
در OpenStack میتوان برای Volumeها نوع رمزگذاریشده تعریف کرد. تنظیمات این نوع، اطلاعات لازم درباره روش و محل انجام رمزگذاری را مشخص میکند. رفتار عملی به فراهمکننده رمزگذاری، Backend و نسخههای سرویسهای محیط وابسته است.
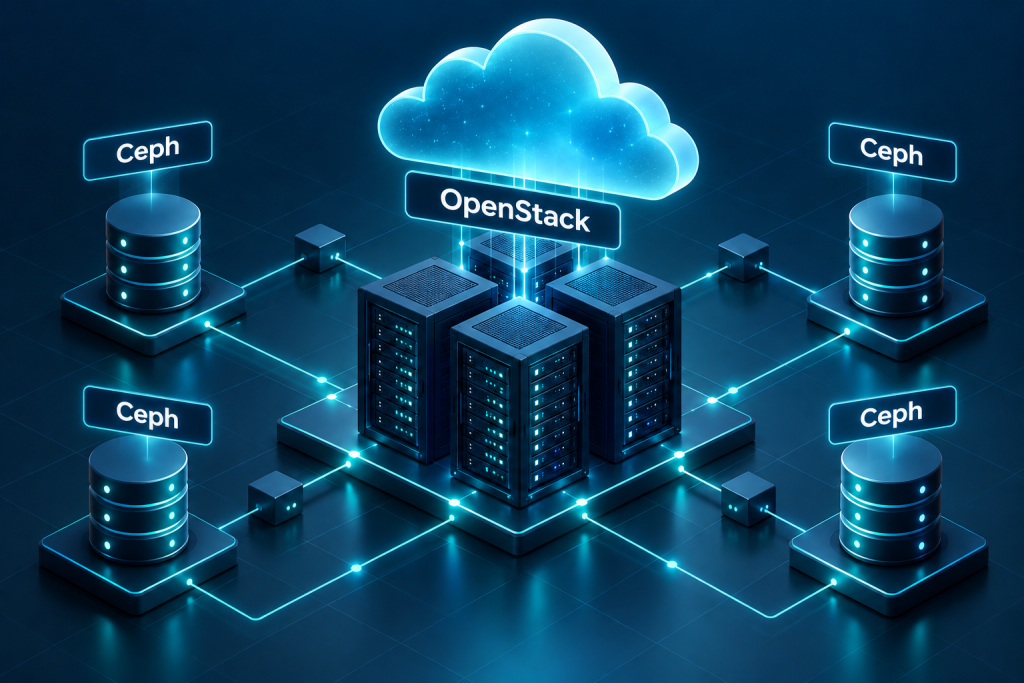
راهنمای Cinder استفاده از Barbican را برای نگهداری کلیدهای قابلیت رمزگذاری Volume توصیه میکند. هماهنگی تنظیمات Cinder و Nova نیز بخشی از راهاندازی است. صرف وجود Ceph در زیرساخت به معنی رمزگذاری خودکار همه دیسکهای OpenStack نیست. منبع: راهنمای رسمی رمزگذاری Volume در Cinder.
Barbican چه کاری انجام میدهد؟
Barbican سرویس مدیریت کلید OpenStack است و امکاناتی برای نگهداری و مدیریت دادههای محرمانه، از جمله کلیدها و گواهیها، فراهم میکند. این سرویس را باید همراه با روش نگهداری اسرار، سیاست دسترسی و نیازهای دسترسپذیری آن طراحی کرد.
وجود سرویس مدیریت کلید، مسئولیت حفاظت از اجزای پشتیبان آن را حذف نمیکند. سازمان باید بداند چه هویتهایی به اسرار دسترسی دارند، تغییرات چگونه ثبت میشوند و در رخداد زیرساختی، دسترسی لازم چگونه بازمیگردد. منبع: معرفی رسمی Barbican.
رمزگذاری RBD در Ceph چه تفاوتی دارد؟
Ceph قابلیت رمزگذاری در سطح RBD Image را نیز مستند کرده است. در این روش، کلاینتهای پشتیبانیشده RBD میتوانند عملیات رمزگذاری را انجام دهند. این قابلیت را نباید با مسیر رمزگذاری Volume در Cinder یکسان فرض کرد.
پشتیبانی کلاینت، قالب رمزگذاری و محدودیت قابلیتها باید جداگانه بررسی شوند. مستندات فعلی Ceph، پشتیبانینشدن این قابلیت در ماژول کرنل krbd را ذکر میکند. همچنین قالببندی رمزگذاری روی Image دارای داده، ممکن است داده قبلی را ناخوانا کند؛ پس تغییر محیط موجود به طرح مهاجرت و آزمون نیاز دارد. منبع: راهنمای رسمی رمزگذاری RBD Image.
بکآپ داده بدون برنامه بازیابی کلید کافی نیست
برنامه بازیابی دیسک رمزگذاریشده باید اطلاعات لازم برای دسترسی مجاز به داده را هم پوشش دهد. نسخه پشتیبان دادهای که کلید یا اسرار موردنیاز آن قابل بازیابی نیستند، ممکن است برای بازگرداندن سرویس قابل استفاده نباشد.
در آزمون بازیابی، فقط ساختهشدن Volume را بررسی نکنید. اتصال آن به ماشین مجازی، خواندن داده و اجرای عملیات واقعی برنامه نیز باید تأیید شود. روش حفاظت از نسخههای پشتیبان و دسترسی به کلیدها را بهصورت هماهنگ طراحی کنید.
پیش از استقرار چه مواردی را بررسی کنیم؟
- سناریوی تهدید و لایه موردنیاز برای رمزگذاری.
- سازگاری نسخهها، Backend و کلاینتهای ذخیرهسازی.
- روش نگهداری و کنترل دسترسی به کلیدها.
- اثر راهکار بر عملیات و عملکرد بار کاری واقعی.
- رفتار ایجاد، اتصال، Snapshot و بازیابی در محیط آزمایشی.
- روش بازگردانی سرویس مدیریت کلید و وابستگیهای آن.
رمزگذاری را بخشی از معماری ابر خصوصی ببینید
انتخاب محل رمزگذاری باید با معماری ذخیرهسازی، مسئولیت تیمها و برنامه بازیابی هماهنگ باشد. بهجای اتکا به نام فناوری، نتیجه را با آزمون ثبتشده و بار کاری واقعی ارزیابی کنید. برای بررسی مسیر خدمات شرکت، صفحه خدمات ابر خصوصی دواپس ایران را ببینید.
منابع رسمی در ۲۶ اکتبر ۲۰۲۶ بررسی شدند. صفحات latest ممکن است مربوط به نسخه توسعه باشند؛ برای اجرا، مستندات نسخه نصبشده ملاک است.
نشانی ایمیل شما منتشر نخواهد شد. بخشهای موردنیاز علامتگذاری شدهاند *
نظر دهید تعداد کاراکتر مانده: 300