طراحی زیرساختی که هم مقیاسپذیر باشد و هم از نظر قانونی کاملاً ایمن، یکی از دغدغههای همیشگی مدیران فنی است. برای تصمیمگیری درست، درک تفاوت الزامات Compliance در ابر عمومی و ابر خصوصی به شما کمک میکند تا کنترل دادههای حساس سازمان را از دست ندهید.
بسیاری از تیمها گمان میکنند با انتقال سرویسها به ارائهدهنده ابری، مسئولیت رعایت استانداردهای رگولاتوری نیز واگذار میشود؛ اما در عمل، حفظ امنیت دادهها همچنان به معماری و تنظیمات شما بستگی دارد.
در این مقاله از دواپس ایران بهصورت ساختاریافته بررسی میکنیم که کنترل دسترسیها، ایزولهسازی منابع و ممیزی لاگها در هر دو مدل ابری چگونه مدیریت میشوند. با شناخت دقیق این Trade-offها، میتوانید زیرساخت پایداری طراحی کنید که ضمن پاسخگویی به ممیزیهای سازمانی، سرعت استقرار و دلیوری تیم مهندسی را محدود نکند.
Compliance در زیرساخت ابری چیست؟
در معماری ابری و ادبیات پلتفرم انجینیرینگ، Compliance (انطباقپذیری) به معنای استقرار گاردریلهای فنی (Technical Guardrails) و اجرای معماری سیاستمحور (Policy-as-Code) است. این ساختار تضمین میکند که تمامی کامپوننتهای سیستم، از لایه نتورک تا سطح اپلیکیشن، دقیقاً در چارچوب استانداردهای صنعتی (مانند PCI-DSS یا الزامات امنیتی بانکی) و قوانین سختگیرانه سازمان عمل کنند.
در محیط Production، الزامات انطباقپذیری مستقیماً به کدهای زیرساخت (IaC)، قوانین کنترل ترافیک (که اجرای دقیق آنها به انتخاب پلاگینهای شبکه کوبرنتیز وابسته است) و پروتکلهای رمزنگاری دادهها در حال انتقال و استراحت (Data at Rest & in Transit) ترجمه میشوند. با حذف مرزهای فیزیکی دیتاسنترهای سنتی و ورود به مقیاس کلاد، پیادهسازی مهندسیشدهی این الزامات به یکی از ارکان اصلی پایداری کلاسترها و جلوگیری از نشت داده تبدیل میشود.
به زبان فنی، انطباقپذیری ابری یعنی طراحی سیستمی که ذاتاً در برابر خطاهای پیکربندی مقاوم باشد. در این معماری، حتی در صورت بروز خطای انسانی در استقرار سرویسها، دادههای حساس کاملاً ایزوله میمانند و هرگونه تغییر در لایههای زیرساخت با جزئیات دقیق، ثبت و قابل ممیزی (Auditable) خواهد بود.
ابر عمومی و ابر خصوصی از نظر انطباقپذیری چه تفاوتی دارند؟
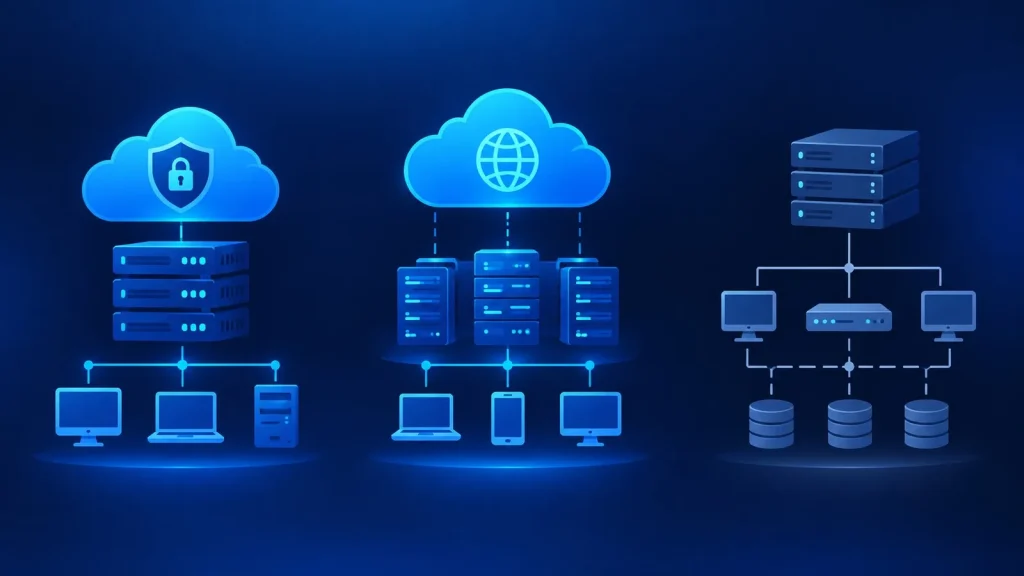
تفاوت بنیادین این دو مدل در معماری تخصیص منابع است. در ابر خصوصی، با یک محیط انحصاری و کنترل کامل بر سختافزار و شبکه روبهرو هستید که اجرای ممیزیهای سختگیرانه سازمانی را بسیار ساده میکند. در مقابل، طراحی ابر عمومی بر پایه تفکیک منابع و چندمستأجری استوار است؛ به این معنی که زیرساخت فیزیکی در اختیار ارائهدهنده بوده و امنیت دادهها صرفاً از طریق جداسازی منطقی (Logical Isolation) در لایه مجازیسازی تأمین میشود.
برای ارزیابی سریع این مبادله مهندسی (Trade-off)، تفاوتهای کلیدی در جدول زیر مشخص شدهاند:
| شاخص انطباقپذیری | ابر عمومی | ابر خصوصی |
| کنترل زیرساخت | محدود به لایه نرمافزار و داده | کنترل کامل (سختافزار تا نرمافزار) |
| مدل مسئولیت | مشترک (ارائهدهنده و سازمان) | انحصاری (بر عهده سازمان) |
| سطح ایزولهسازی | منطقی در محیط اشتراکی | فیزیکی و منطقی (انحصاری) |
| شفافیت ممیزی | وابسته به گزارشهای ارائهدهنده | دسترسی مستقیم و نامحدود |
بسته به نیازمندیهای سیستم، اگر اولویت معماری کنترل مطلق بر دادههای حساس است، ابر خصوصی گزینه بهینهای است. اما برای مقیاسپذیری سریع و استفاده از گواهینامههای آمادهی ارائهدهندگان، ابر عمومی مسیر توسعه را هموارتر میکند.
کنترل داده در ابر عمومی و ابر خصوصی چگونه انجام میشود؟
کنترل دادهها در معماری ابری صرفاً به تعریف دسترسیها محدود نمیشود؛ بلکه مستقیماً با محل پردازش، چرخه حیات دیسکهای فیزیکی و استراتژی نگهداری کلیدهای رمزنگاری در ارتباط است. این مکانیزم در دو مدل ابری به شکل زیر تفکیک میشود:
- ابر عمومی (مدیریت واسطهای):
تیم مهندسی سیاستهای رمزنگاری را تنظیم میکند، اما سرویس مدیریت کلید (KMS) در بستر ارائهدهنده میزبانی میشود. این رویکرد سرعت دلیوری را بالا میبرد، اما نظارت مستقیم بر سختافزار فیزیکی و امحای قطعی درایوها را محدود میکند.
- ابر خصوصی (کنترل مطلق):
با استقرار سرویسها بر بستر خدمات ابر خصوصی، سازمان به مالکیت قطعی و تسلط صددرصدی بر دادههای خود دست مییابد. در این ساختار، مهندسان میتوانند کلیدهای امنیتی را درون ماژولهای سختافزاری اختصاصی (HSM) سازمان نگهداری کنند و روی ایزولهسازی فیزیکی شبکه نظارت کامل داشته باشند.
بسته به سطح حساسیت دادههای پروداکشن، طراحان معماری باید میان سرعت استقرار سرویسهای آماده و ضرورت در اختیار داشتن مالکیت لایههای فیزیکی، یک مبادله مهندسی (Trade-off) دقیق انجام دهند.
مدیریت دسترسی و سیاستهای امنیتی چه تفاوتی دارد؟
مدیریت هویت و کنترل دسترسی (IAM) هسته مرکزی امنیت کلاسترهاست، اما معماری پیادهسازی آن در این دو محیط تفاوتهای مهندسی مشخصی دارد:
- ابر عمومی (سیاستهای سرویسمحور):
در این ساختار، کنترل دسترسیها به سرویس IAM ارائهدهنده ابری گره خورده است. مهندسان دواپس نقشها (Roles) و مجوزها را پیکربندی میکنند، اما چارچوب اصلی، محدودیتهای API و منطق پلتفرم از سوی ارائهدهنده تعیین و اعمال میشود.
- ابر خصوصی (یکپارچگی عمیق سازمانی):
این معماری به تیم زیرساخت اجازه میدهد سیستمهای تایید هویت را مستقیماً با دایرکتوریهای مرکزی سازمان (مانند Active Directory یا LDAP) در لایه شبکه یکپارچه کنند. در این حالت، اجرای ریزبخشبندی (Micro-segmentation) دقیق ترافیک بین سرویسها کاملاً در دست تیم معماری شماست.
سناریوی عملیاتی: چالش گسترش سطح دسترسی (Privilege Escalation)
- مسئله واقعی: در یک کلاستر Production روی ابر عمومی، تخصیص یک نقش با دسترسی آزاد (Over-permissive) به یکی از نودها، باعث دسترسی یک پادِ آسیبپذیر به آبجکتاستوریجهای حاوی لاگهای مالی شد.
- تحلیل و عیبیابی: تیم با بررسی لاگهای ممیزی متوجه شد که سیاستهای IAM پلتفرم بهدرستی به سطح حداقل دسترسی محدود نشدهاند و امکان حرکت جانبی (Lateral Movement) درون شبکه فراهم شده است.
- تصمیم معماری و نتیجه: تیم زیرساخت با انتقال بخش حساس بار کاری به محیط خصوصی و استقرار موتورهای مدیریت سیاست (مانند OPA/Gatekeeper)، ارتباطات را در لایه فیزیکی و منطقی بهطور کامل مسدود کرد. این سطح از شخصیسازی، شعاع تخریب خطاهای پیکربندی را به حداقل ممکن میرساند.
ممیزی و ثبت رویدادها در معماریهای ابری چگونه انجام میشود؟
ممیزی و ثبت رویدادها (Auditing & Logging) صرفاً یک الزام نظارتی نیست؛ بلکه پایه و اساس قابلیت مشاهده (Observability) برای ریشهیابی خطاها در بحرانهای عملیاتی و امنیتی است.
سطح دسترسی مهندسان به این دادهها در دو مدل ابری، رویکرد متفاوتی دارد:
- ابر عمومی:
سرویسهای ارائهدهنده، لاگ فراخوانیهای API و ترافیک شبکه را بهسرعت در اختیار تیم قرار میدهند. اما محدودیت دسترسی به لایه مجازیسازی (Hypervisor)، نقاط کوری در مسیر دیباگ ایجاد میکند. از طرف دیگر، هزینه انتقال حجم بالای لاگها به سیستمهای مانیتورینگ خارجی (Egress Fee)، یک دغدغه مالی جدی است.
- ابر خصوصی:
تیم پلتفرم بر تمام لایههای سیستم، از تجهیزات سختافزاری تا عمیقترین بخشهای سیستمعامل، تسلط بیواسطه دارد. در این ساختار میتوانید با استفاده از تکنیکهای برنامه نویسی شبکه در سطح کرنل (مانند eBPF)، لاگهای تغییرناپذیر (Immutable Logs) بسیار دقیقی تولید کرده و آنها را کاملاً منطبق بر دورههای زمانی ممیزی سازمان بایگانی کنید.
انتخاب بین این دو رویکرد، یک مبادله مهندسی (Trade-off) میان پذیرش نقاط کور در لایههای پایین و تقبل بار عملیاتیِ نگهداری زیرساخت لاگینگ است.
حاکمیت داده چه تاثیری بر انتخاب معماری ابری دارد؟
موقعیت فیزیکی و قانونی اطلاعات، مرزهای معماری سیستمهای Enterprise را تعیین میکند؛ چرا که دادهها تابع قوانین کشوری هستند که سرورها در آن قرار دارند. در ابر عمومی، با وجود امکان انتخاب منطقه استقرار منابع (Region)، کنترل مستقیمی بر محل دقیق فیزیکی دیتاسنترها وجود ندارد. این مسئله در برخورد با دادههای درمانی، بانکی یا دولتی، ریسک نقض الزامات رگولاتوری را افزایش میدهد.
در نقطه مقابل، ابر خصوصی شفافیت جغرافیایی کاملی به همراه دارد و تیم زیرساخت دقیقاً میداند تجهیزات در کدام دیتاسنتر محلی مستقر هستند. این مبادله معماری (Trade-off) مسیر تصمیمگیری را مشخص میکند:
- ابر عمومی (انعطاف در توزیع): گزینهای بهینه برای مقیاسپذیری سرویسهایی که با محدودیتهای سختگیرانه نظارتی مواجه نیستند.
- ابر خصوصی (انزوای موقعیتی): یک الزام مهندسی برای تضمین نگهداری دادههای حساس در داخل مرزهای قانونی مشخص و کنترل کامل بر دسترسی فیزیکی به رکها.
مسئولیت Compliance در ابر عمومی و ابر خصوصی چگونه تقسیم میشود؟
درک نادرست از نحوه تقسیم وظایف امنیتی، یکی از پرتکرارترین نقاط شکست در معماریهای ابری است. بسیاری از تیمها به اشتباه تصور میکنند با مهاجرت به کلاد، تمام بار ممیزی به ارائهدهنده منتقل میشود؛ در حالی که مرز این مسئولیتها کاملاً تفکیک شده است.
نحوه توزیع این بار عملیاتی در دو معماری به شکل زیر تعریف میشود:
- ابر عمومی (مدل مسئولیت مشترک):
ارائهدهنده تنها امنیت فیزیکی دیتاسنتر و پایداری لایه مجازیسازی را تضمین میکند. اما ایمنسازی دادهها، پیکربندی کنترل دسترسی (IAM)، مدیریت ترافیک شبکه و اجرای وصلههای امنیتی سیستمعامل (Patching) مستقیماً بر عهده تیم مهندسی شماست.
- ابر خصوصی (مسئولیت انحصاری):
سازمان مالک صفر تا صد امنیت محیط است. از کنترل فیزیکی رکها و سختافزار تا بهروزرسانی کرنل و پیادهسازی سیاستهای شبکه، نیازمند تخصیص منابع انسانی متخصص و اجرای گاردریلهای درونسازمانی است.
مدیران فنی در اینجا با یک تصمیم استراتژیک روبهرو هستند: پذیرش مدل مشترک برای کاهش سربار نگهداری زیرساخت پایه، یا تقبل مسئولیت انحصاری در ازای تسلط بیقیدوشرط بر تمامی لایههای معماری.
برای الزامات Compliance، ابر عمومی و خصوصی چه تفاوتهایی دارند؟
مواجهه با بازرسان امنیتی برای دریافت گواهینامههایی مانند PCI-DSS یا ISO 27001، عیار واقعی معماری سیستم را مشخص میکند. تفاوت کلیدی در این مرحله، نحوه «اثبات» پیادهسازی گاردریلهای امنیتی است.
در ابر عمومی، مهندسان از مزیت توارث (Inheritance) بهره میبرند؛ به این معنا که امنیت لایه فیزیکی با استناد به مستندات ارائهدهنده تأیید میشود. اما در ابر خصوصی، اثبات عملکرد تکتک کنترلها، از تنظیمات فایروال تا کنترل تردد دیتاسنتر، مستقیماً بر دوش تیم معماری است.
جمعبندی
طراحی معماری منطبق بر الزامات رگولاتوری، نیازمند ایجاد تعادل دقیق میان سرعت دلیوری و کنترل مطلق بر دادهها است. تصمیمگیری در این گلوگاه مهندسی صرفاً یک انتخاب زیرساختی نیست؛ بلکه استراتژی بقای سیستم در برابر بحرانهای امنیتی و ممیزیهای سازمانی را مشخص میکند. اگر در پیادهسازی گاردریلهای امنیتی، ایزولهسازی کلاسترها یا انتخاب معماری بهینه برای دادههای حساس سازمان خود با چالش مواجه هستید، برای آدیت زیرساخت و دریافت مشاوره تخصصی میتوانید از تجربه تیم مهندسی «دواپس ایران» کمک بگیرید.
سوالات متداول
۱. آیا معماری هیبریدی پیچیدگی ممیزی را دوبرابر میکند؟
بله؛ برای مهار این چالش، باید از موتورهای مدیریت سیاست متمرکز (مانند OPA) جهت اعمال یکپارچه قوانین روی هر دو زیرساخت استفاده کنید.
۲. چگونه انطباقپذیری کانتینرهای موقت (Ephemeral) را پس از حذف اثبات کنیم؟
باید با ابزارهای مانیتورینگ سطح کرنل (مانند Falco)، لاگ رویدادها را پیش از توقف کانتینر بهصورت بیدرنگ به یک استوریج تغییرناپذیر (Immutable) ارسال کنید.
۳. آیا ایزولهسازی فیزیکی در ابر خصوصی، نیاز به Zero Trust را رفع میکند؟
خیر؛ برای جلوگیری از حرکت جانبی (Lateral Movement) تهدیدات در شبکه داخلی، اجرای احراز هویت مستمر بین تمام میکروسرویسها همچنان الزامی است.
نشانی ایمیل شما منتشر نخواهد شد. بخشهای موردنیاز علامتگذاری شدهاند *
نظر دهید تعداد کاراکتر مانده: 300