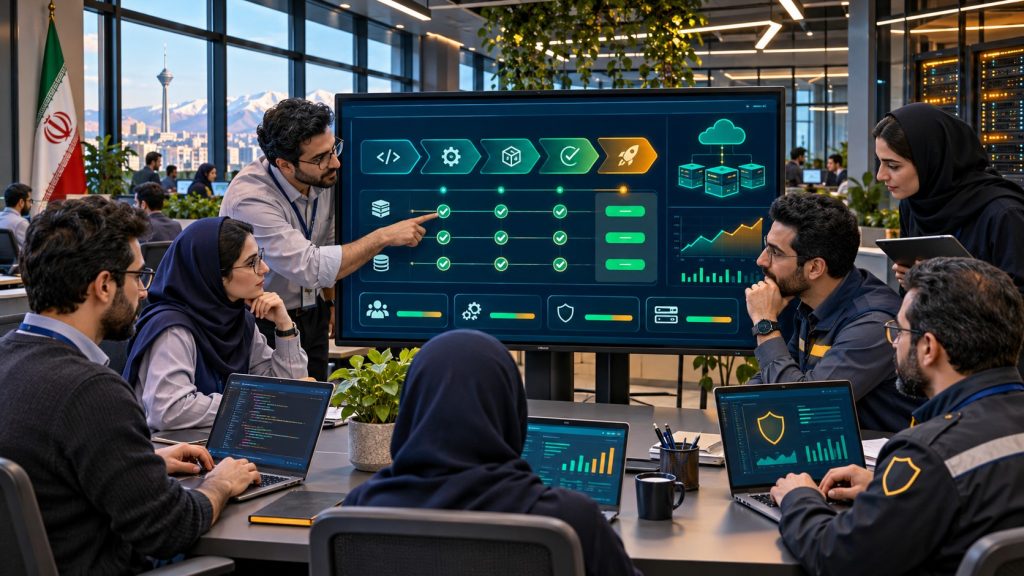
در سازمانهای بزرگ، انتشار یک نسخهٔ نرمافزار ممکن است به تأیید چند مدیر، هماهنگی چند واحد و ثبت درخواست در چند سامانه وابسته باشد. تیم توسعه نسخه را آماده کرده، اما دسترسی محیط در اختیار واحد دیگری است. تیم امنیت برای ارزیابی به مستنداتی نیاز دارد که هنوز کامل نشدهاند. تیم عملیات هم باید پاسخگوی اختلال احتمالی سرویسی باشد که در تصمیمهای توسعهٔ آن حضور نداشته است.
هرکدام از این واحدها مسئولیتی واقعی دارند. مسئله زمانی ایجاد میشود که مسئولیتها به هم متصل نباشند و مسیر تحویل نرمافزار بین آنها متوقف شود. در چنین محیطی، استقرار دواپس به هماهنگی فرایند، مسئولیت و فناوری نیاز دارد.
در دواپس ایران، مسیر پیشنهادی ما برای این سازمانها از شناخت همین ارتباطها شروع میشود. هدف این است که تغییر نرمافزار با شواهد کافی، مسئولیت روشن و امکان بازیابی وارد محیط عملیاتی شود.
ابتدا مسیر واقعی کار را پیدا میکنیم
نمودار سازمانی نشان میدهد چه واحدهایی وجود دارند. برای شروع استقرار دواپس، باید ببینیم یک تغییر در عمل چگونه از تیم توسعه به دست کاربر میرسد.
یک سرویس مشخص را انتخاب میکنیم و مسیر آخرین انتشار آن را با افراد درگیر مرور میکنیم. بررسی میکنیم کدام مراحل زمان اجرای فنی میخواهند و کدام مراحل در انتظار تأیید، دسترسی یا پاسخ یک واحد میمانند. همچنین مشخص میکنیم هنگام خطا چه کسی تصمیم میگیرد و تیم چگونه به نسخهٔ قبلی برمیگردد.
برای نمونه، اگر آمادهسازی نسخه دو ساعت طول کشیده، اما انتشار آن سه روز منتظر مجوز مانده است، باید علت این انتظار را بفهمیم. شاید درخواستها ناقص ثبت میشوند، شاید معیار تأیید روشن نیست یا مسئول تصمیمگیری به شواهد آزمون دسترسی ندارد. شناخت این علتها تعیین میکند اولین اصلاح را کجا انجام دهیم.
مقاومت ساختاری را چطور مدیریت میکنیم؟
مقاومت معمولاً پشت یک نگرانی مشخص قرار دارد. مدیر عملیات نگران است سرعت تغییر از توان تیم برای رسیدگی به اختلال بیشتر شود. تیم امنیت میخواهد بداند تغییرها قابل ردیابیاند. تیم توسعه هم ممکن است احساس کند ابزار جدید، کار ثبت و گزارشدهی بیشتری روی دوش او میگذارد.
برای پیشبرد همکاری، این نگرانیها را به نیازهای قابل اجرا تبدیل میکنیم. مثلاً نگرانی عملیات دربارهٔ انتشار میتواند به الزام آزمون سلامت و مسیر بازگشت نسخه تبدیل شود. نیاز امنیت به ردیابی میتواند با ثبت نسخهٔ کد، نتیجهٔ آزمون و تأییدکننده در فرایند انتشار پاسخ داده شود.
اعتماد زمانی شکل میگیرد که تیمها اثر تغییر را در کار روزمرهٔ خود ببینند. به همین دلیل، از یک سرویس محدود شروع میکنیم تا افراد بتوانند خروجی را بررسی کنند و دربارهٔ توسعهٔ آن تصمیم بگیرند.
مسئولیتها را در مرز بین واحدها روشن میکنیم
در بسیاری از رخدادها، ابهام در تحویل بین دو تیم باعث تأخیر میشود. توسعه فکر میکند کار تمام شده، اما عملیات هنوز اطلاعات لازم برای پشتیبانی را ندارد.
در محدودهٔ همکاری، مشخص میکنیم چه کسی مالک سرویس است، چه کسی انتشار را تأیید میکند و چه کسی رسیدگی به رخداد را هماهنگ میکند. برای تحویل هم معیار میگذاریم. مثلاً یک سرویس زمانی آمادهٔ بهرهبرداری محسوب شود که مسیر انتشار، هشدارهای ضروری، مستندات عملیاتی و روش بازیابی آن بررسی شده باشند.
تأییدها را به شواهد متصل میکنیم
وقتی هر انتشار به جمعآوری دستی اطلاعات نیاز داشته باشد، فرایند تأیید کند و پرخطا میشود. میتوان بخش قابل تکرار این اطلاعات را در مسیر CI/CD تولید کرد. نتیجهٔ تستها، نسخهٔ خروجی ساخت و گزارش بررسیهای امنیتی در کنار درخواست تغییر قرار میگیرند.
سازمان سپس میتواند متناسب با ریسک تغییر، مسیر رسیدگی تعریف کند. تغییرهای تکراری با معیارهای روشن بررسی میشوند و تغییرهای حساس، بررسی تخصصی متناسب با اثرشان دریافت میکنند. این تفکیک باید با مشارکت صاحبان فرایند و در چارچوب الزامات سازمان طراحی شود.
با یک پروژهٔ محدود، نتیجه را قابل مشاهده میکنیم
تغییر همزمان همهٔ تیمها و سامانهها، هماهنگی زیادی میخواهد. برای شروع، سرویسی را انتخاب میکنیم که مسئلهٔ مشخصی داشته باشد، مالک آن معلوم باشد و امکان سنجش نتیجه وجود داشته باشد.
فرض کنید انتشار آن سرویس به ورود دستی به سرور و اجرای چند دستور وابسته است. در یک اجرای محدود میتوانیم ساخت و تست را خودکار کنیم، خروجی نسخهدار بسازیم، مراحل استقرار را ثبت کنیم و بازگشت به نسخهٔ قبلی را تمرین کنیم.
بعد از چند انتشار، با تیمها بررسی میکنیم چه چیزی بهتر شده و کجا هنوز توقف داریم. اگر انتظار برای آمادهشدن محیط همچنان طولانی است، همان بخش را در مرحلهٔ بعد اصلاح میکنیم. خروجی این تجربه، مبنایی برای گسترش روش به سرویسهای دیگر میشود.
سازمان را از نظر فناوری چطور ارتقا میدهیم؟
اولویت ارتقای فناوری را از مشکلات مسیر تحویل و بهرهبرداری تعیین میکنیم. اگر نسخهها قابل بازتولید نیستند، روی فرایند ساخت کار میکنیم. اگر تغییر تنظیمات محیط قابل پیگیری نیست، مدیریت نسخهٔ تنظیمات را بهبود میدهیم. اگر تیم دیر متوجه اختلال میشود، پایش سرویس را در اولویت قرار میدهیم.
این ارتقا میتواند چند بخش مرتبط داشته باشد.
- CI/CD قابل پیگیری تا ساخت، آزمون و انتشار از مسیر مشخصی انجام شود و سابقهٔ هر اجرا در دسترس باشد.
- مدیریت نسخهٔ کد و تنظیمات تا تغییرها قابل بازبینی باشند و تفاوت محیطها آسانتر بررسی شود.
- مانیتورینگ و مشاهدهپذیری تا تیم بتواند خطا، کندی و اثر تغییر را در سطح سرویس دنبال کند.
- کنترلهای امنیتی در مسیر توسعه تا بخشی از مشکلات پیش از انتشار شناسایی و برای رسیدگی ارجاع شوند.
- بکاپ و تمرین بازیابی تا قابلیت بازگرداندن داده و سرویس با اجرای آزمایشی سنجیده شود.
- مستندات و انتقال دانش تا تیم داخلی بتواند عملیات روزمره و رسیدگی به رخدادها را ادامه دهد.
فناوریهایی مثل کانتینر و Kubernetes زمانی وارد برنامه میشوند که نیاز سرویس، ظرفیت تیم و هزینهٔ نگهداری آنها بررسی شده باشد. برای بعضی سامانهها، اصلاح فرایند انتشار و پایش روی زیرساخت موجود، قدم اول مؤثرتری است.
خروجی استقرار دواپس برای سازمان چیست؟
پایداری بیشتر سرویسها
مسیر انتشار مشخص، آزمون پیش از استقرار و روش بازگشت نسخه، ابزارهای لازم برای مدیریت تغییر را فراهم میکنند. مانیتورینگ هم کمک میکند تیم زودتر اثر اختلال را ببیند و بررسی را آغاز کند.
برای سنجش نتیجه، درصد انتشارهای منجر به اختلال، زمان بازیابی و تکرار رخدادهای مشابه را در بازههای قابل مقایسه دنبال میکنیم. هدف این است که سازمان بتواند رابطهٔ بین تغییر فرایند و رفتار واقعی سرویس را بررسی کند.
بهرهوری بالاتر تیم و عملکرد بهتر نرمافزار
خودکارسازی مراحل تکراری، وقت تیم را برای توسعه و رفع مسائل اصلی آزاد میکند. کاهش انتظار برای محیط و دسترسی نیز میتواند زمان رسیدن تغییر به کاربر را کوتاهتر کند.
بهبود عملکرد خود نرمافزار به بررسی گلوگاهها نیاز دارد. با دادههای پایش و آزمون بار میتوانیم تشخیص دهیم کندی به مصرف منابع، پایگاه داده، ارتباط بین سرویسها یا منطق برنامه مربوط است. سپس تیم مرتبط اصلاح را انجام میدهد و اثر آن با معیارهایی مثل زمان پاسخ، نرخ خطا و مصرف منابع سنجیده میشود.
امنیت بیشتر و ردیابی بهتر تغییرها
قرارگرفتن بررسیهای امنیتی در مسیر توسعه، فرصت رسیدگی زودتر به یافتهها را ایجاد میکند. مدیریت دسترسی و نگهداری امن اطلاعات حساس هم محدودهٔ دسترسی افراد و سامانهها را روشنتر میکند.
ثبت سابقهٔ ساخت و انتشار، پاسخ به پرسشهای عملیاتی و ممیزی را آسانتر میکند. سازمان میتواند پیگیری کند چه تغییری، با کدام نتیجهٔ آزمون و تأیید چه کسی وارد محیط عملیاتی شده است. میزان اثربخشی این کنترلها با پوشش بررسیها، زمان رسیدگی به یافتهها و کیفیت ثبت شواهد ارزیابی میشود.
تحویل فنی را با توان بهرهبرداری همراه میکنیم
استقرار زمانی به کار سازمان میآید که تیم داخلی بتواند با روش جدید کار کند. به همین دلیل، آموزش را به محیط واقعی و مسئولیت افراد متصل میکنیم. توسعهدهنده مسیر انتشار سرویس خودش را تمرین میکند، عملیات با هشدارها و Runbook همان سرویس کار میکند و مسئول امنیت محل مشاهده و پیگیری یافتهها را میشناسد.
در مدل پیشنهادی دواپس ایران، خروجی همکاری شامل ابزارهای راهاندازیشده، مستندات، معیارهای پذیرش و دانش لازم برای ادامهٔ کار است. محدودهٔ پشتیبانی و سطح تعهد نیز متناسب با نیاز سازمان در توافق خدمات مشخص میشود.
اگر در سازمان شما انتشار نرمافزار بین چند واحد متوقف میشود، میتوانیم بررسی را از مسیر واقعی یک سرویس شروع کنیم و برنامهٔ بهبود را با مشارکت همان تیمها پیش ببریم. مشاهدهٔ خدمات دواپس ایران
نشانی ایمیل شما منتشر نخواهد شد. بخشهای موردنیاز علامتگذاری شدهاند *
نظر دهید تعداد کاراکتر مانده: 300