zero trust چیست و چرا سازمانها برای حفاظت از زیرساخت خود به آن نیاز دارند؟ زیرو تراست یا «اعتماد صفر» رویکردی امنیتی است که به هیچ کاربر، دستگاه یا سرویسی بر اساس حضور در شبکه داخلی اعتماد پیشفرض نمیدهد. هر درخواست دسترسی باید با توجه به هویت درخواستکننده، وضعیت دستگاه، حساسیت منبع و سیاست امنیتی ارزیابی شود.
این رویکرد بهویژه برای سازمانهایی اهمیت دارد که دادههای حساس و سرویسهای عملیاتی خود را در ابر خصوصی نگهداری میکنند. شناخت اصول معماری، تفاوت آن با دفاع پیرامونی و مراحل اجرای آن، مبنای تصمیمگیری فنی صحیح است.
zero trust چیست و چگونه کار میکند؟
در معماری سنتی، اتصال موفق به شبکه سازمان اغلب امکان دسترسی گستردهتری به منابع داخلی ایجاد میکند. در مقابل، Zero Trust تصمیم دسترسی را به هر منبع مشخص وابسته میکند. اتصال کارمند به شبکه داخلی یا برقراری VPN بهخودیخود مجوز مشاهده پایگاه داده مالی نیست.
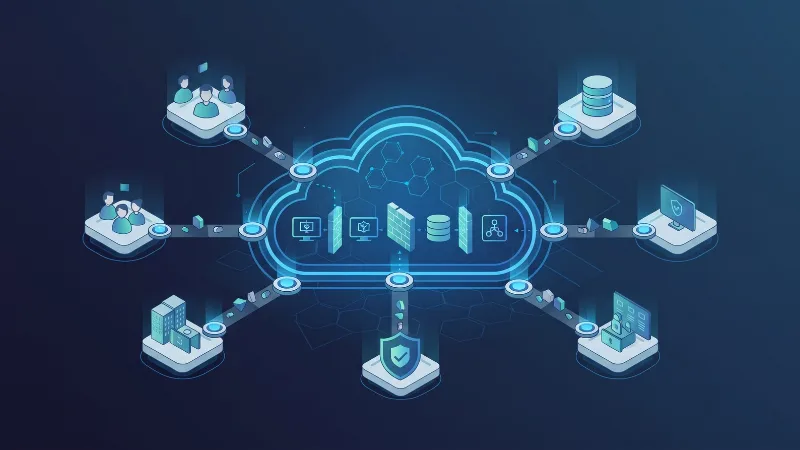
جریان دسترسی با احراز هویت آغاز میشود، اما در همان نقطه پایان نمییابد. سامانه سیاستگذاری بررسی میکند کاربر چه نقشی دارد، دستگاه او چه وضعیتی دارد و درخواست برای کدام منبع ثبت شده است. سپس نقطه اعمال سیاست (PEP) ارتباط را مجاز، محدود یا مسدود میکند.
اعتبارسنجی مستمر نیز به معنای ارزیابی دوباره بر اساس تغییر شرایط یا خطر است، نه لزوماً درخواست رمز عبور در هر عملیات.
اصول و اجزای اصلی معماری زیرو تراست
معماری زیرو تراست مجموعهای از کنترلهای هماهنگ است. خرید یک محصول امنیتی بدون تعریف سیاست دسترسی و شناسایی داراییها، اجرای این معماری محسوب نمیشود.
احراز هویت صریح و اصل حداقل دسترسی
هر هویت باید به منابع ضروری وظیفه خود دسترسی داشته باشد. در سامانه مدیریت هویت و دسترسی، نقشهای شغلی، حسابهای ممتاز و هویت سرویسها تعریف میشوند.
برای حساب مدیر زیرساخت، مجوز کوتاهمدت و ثبت فعالیت، خطر سوءاستفاده از دسترسی دائمی را کاهش میدهد.
ارزیابی امنیت دستگاهها و سیاستهای دسترسی
در این مرحله، ابتدا باید روشن شود Endpoint چیست و کدام نقطههای پایانی تحت کنترل سازمان قرار دارند. Endpoint نقطه پایانی متصل به شبکه، از رایانه کاربر تا سرور یا دستگاه همراه، است.
سیاست دسترسی میتواند وضعیت وصلههای امنیتی، رمزگذاری دیسک و فعال بودن ابزار حفاظتی دستگاه را بررسی کند. دستگاه ناسازگار ممکن است به سرویس حساس دسترسی نگیرد، حتی اگر مالک آن هویت معتبر داشته باشد.
ریزبخشبندی شبکه، موتور سیاستگذاری و پایش
ریزبخشبندی یا Micro-Segmentation مسیرهای ارتباطی را بر مبنای نیاز واقعی سرویسها محدود میکند. موتور تصمیمگیری سیاست (PDP) مجوز را ارزیابی میکند و نقطه اعمال سیاست آن را اجرا میکند.
ثبت رخدادهای هر دو جزء برای کشف رفتار غیرعادی و بررسی علت مسدودشدن درخواست ضروری است.
تفاوت Zero Trust با معماری امنیتی سنتی
تفاوت اصلی در محل تصمیمگیری درباره اعتماد است. امنیت پیرامونی روی مرز شبکه تمرکز دارد، درحالیکه زیرو تراست از خود منابع و مسیرهای دسترسی حفاظت میکند.
| معیار | امنیت سنتی پیرامونی | معماری زیرو تراست |
| اعتماد اولیه | وابستگی بیشتر به موقعیت شبکه | بدون اعتماد پیشفرض به موقعیت |
| مجوز دسترسی | گاهی گسترده پس از ورود | محدود به منبع و سیاست |
| کنترل ارتباطات داخلی | وابسته به تقسیمبندی موجود | کنترل دقیق ارتباطات ضروری |
| ارزیابی ریسک | عمدتاً در نقاط ورود | در طول چرخه دسترسی و با تغییر شرایط |
این تفاوت احتمال حرکت جانبی مهاجم را کاهش میدهد، اما از بین رفتن کامل خطر نفوذ را تضمین نمیکند.
کاربرد Zero Trust در ابر خصوصی
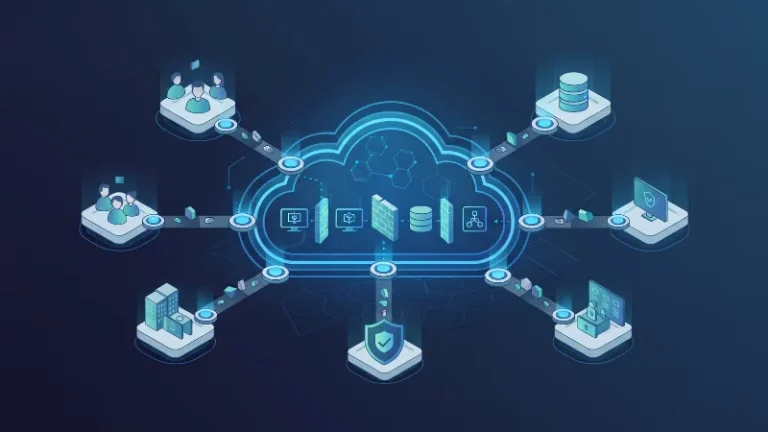
Zero Trust در ابر خصوصی اهمیت ویژهای دارد، زیرا اختصاصی بودن منابع به معنی ایمن بودن ارتباطات داخلی نیست. شبکههای مجازی، میزبانهای مجازیسازی و سرویسهای مدیریتی میتوانند مسیر انتقال تهدید باشند.
در ارزیابی خدمات ابر خصوصی باید مشخص شود چه کنترلهایی در اختیار سازمان است و کدام بخشها را ارائهدهنده مدیریت میکند.
چرا شبکه داخلی ابر خصوصی ذاتاً قابلاعتماد نیست؟
فرض کنید مهاجم اعتبارنامه یک حساب عملیاتی را به دست آورده است. اگر همه ماشینهای مجازی در یک محدوده شبکه بدون محدودیت ارتباط داشته باشند، نفوذ به یک سرور میتواند راه دسترسی به سرویسهای دیگر را باز کند.
معماری اعتماد صفر این مسیرها را با سیاستهای مجزا محدود میکند.
حفاظت از ماشینهای مجازی، APIها و ارتباطات میان بارهای کاری
برای هر بار کاری باید هویت، مسیرهای ارتباطی مجاز و سطح دسترسی تعریف شود. ارتباط سرویس سفارش با پایگاه داده میتواند به پورت و هویت سرویس مشخص محدود شود.
در برنامههای مبتنی بر ریزسرویس، احراز هویت سرویسبهسرویس، رمزگذاری ارتباط و دروازه API مکمل سیاست شبکه هستند. این کنترلها زمانی مؤثرند که سیاستهای مبتنی بر هویت سرویس و سیاستهای شبکه با یکدیگر هماهنگ باشند.
مراحل پیادهسازی Zero Trust در Private Cloud
پیادهسازی Zero Trust در Private Cloud بهتر است از یک محدوده حساس و قابلاندازهگیری آغاز شود. اجرای همزمان سیاستهای سختگیرانه روی همه سرویسها، بدون شناخت وابستگیهای عملیاتی، احتمال اختلال را افزایش میدهد.
شناسایی داراییها، کاربران و جریانهای ارتباطی
ابتدا فهرست ماشینهای مجازی، پایگاههای داده، APIها، حسابهای انسانی و هویتهای ماشینی تهیه شود. سپس جریانهای واقعی میان سرویسها با دادههای شبکه و لاگ برنامه شناسایی شوند.
خروجی این مرحله باید نشان دهد کدام مبدأ، برای چه کاری و از چه مسیری به کدام مقصد نیاز دارد. سرویسهای ناشناخته را پیش از اعمال سیاست مسدودکننده بررسی کنید.
پیادهسازی IAM، MFA و سیاست حداقل دسترسی
نقشهای اضافی حذف شوند و دسترسی مدیران به منابع حساس بازبینی شود. احراز هویت چند عاملی برای حسابهای ممتاز، دسترسی راهدور و سامانههای حیاتی اولویت دارد.
برای سرویسهای ماشینی نیز به جای حساب مشترک، هویت مستقل و اعتبارنامه قابلچرخش در نظر بگیرید. مجوزهای موقت برای فعالیتهای مدیریتی به کاهش دامنه سوءاستفاده کمک میکنند.
ریزبخشبندی و کنترل ترافیک East-West
ترافیک East-West ارتباط میان بارهای کاری داخل مرکز داده یا ابر است. با استفاده از فایروال توزیعشده، سیاستهای بستر مجازیسازی یا ابزار کنترل دسترسی شبکه میتوان ارتباطات غیرضروری را بست.
ابتدا سیاستها را در حالت مشاهده یا آزمایشی بررسی کنید، سپس برای یک سرویس کمخطر اجرا کنید. مسیرهای پشتیبانگیری، مانیتورینگ و بازیابی بحران نیز باید در فهرست ارتباطات مجاز ثبت شوند.
ثبت رویدادها، آزمون سیاستها و بازبینی دسترسیها
پس از اجرا، لاگهای هویت، نقاط اعمال سیاست و ارتباطات ردشده باید به سامانه پایش ارسال شوند. آزمون دسترسی مجاز و غیرمجاز، خطاهای سیاست را آشکار میکند.
برای هر تغییر مهم، مسئول تأیید، روش بازگشت و زمان بازبینی مشخص شود. زیرو تراست بدون نگهداری مستمر سیاستها به مجموعهای از قواعد قدیمی و پرریسک بدل میشود.
ارتباط Zero Trust با VPN، ZTNA و SASE
معماری Zero Trust با فناوریهای VPN، ZTNA و SASE ارتباط دارد، اما این مفاهیم از نظر هدف، ساختار و نحوه کنترل دسترسی متفاوت هستند. شناخت این تفاوتها به سازمانها کمک میکند راهکار امنیتی متناسب با زیرساخت خود را انتخاب کنند.
| معیار مقایسه | VPN | ZTNA | SASE |
| هدف اصلی | ایجاد ارتباط رمزگذاریشده با شبکه | دسترسی امن به برنامهها و منابع مشخص | یکپارچهسازی خدمات شبکه و امنیت |
| مبنای کنترل دسترسی | هویت کاربر و سیاستهای شبکه | هویت، وضعیت دستگاه و سیاست دسترسی | سیاستهای یکپارچه مبتنی بر هویت و شرایط اتصال |
| محدوده دسترسی | وابسته به تنظیمات شبکه و مجوزها | محدود به منابع مجاز | وابسته به سرویسها و سیاستهای پیادهسازیشده |
| کاربرد در ابر خصوصی | اتصال امن کاربران راهدور | کنترل دسترسی به برنامههای داخلی | مدیریت یکپارچه امنیت و ارتباطات سازمانی |
VPN تونل ارتباطی امن ایجاد میکند، اما بهخودیخود اصول زیرو تراست را اجرا نمیکند. ZTNA دسترسی را به منابع مشخص محدود میکند و یکی از فناوریهای پشتیبان معماری اعتماد صفر است.
درک اینکه SASE چیست نیز اهمیت دارد. SASE معماری یکپارچهای است که قابلیتهای شبکه و امنیت، از جمله ZTNA، را در قالب خدمات هماهنگ ارائه میدهد.
در ابر خصوصی، سازمان میتواند از ZTNA برای مدیریت دسترسی کاربران راهدور و از ریزبخشبندی برای محدودسازی ارتباطات داخلی میان بارهای کاری استفاده کند. انتخاب این کنترلها باید بر اساس ساختار شبکه، حساسیت دادهها و الزامات امنیتی سازمان انجام شود.
چالشها و اشتباهات رایج در اجرای زیرو تراست
یکی از دشواریها سامانههای قدیمی هستند که از هویت مستقل سرویس یا احراز هویت نوین پشتیبانی نمیکنند. ایجاد استثنای دائمی برای این سامانهها کنترلها را تضعیف میکند. بهتر است استثناها محدود، ثبتشده و دارای تاریخ بازبینی باشند.
اشتباه دیگر، مسدودسازی ترافیک پیش از کشف وابستگیهاست. قطع ارتباط میان برنامه و سرویس نام دامنه، سامانه پشتیبانگیری یا پایگاه داده ممکن است اختلال گسترده ایجاد کند.
هزینه نگهداری سیاستها، کیفیت لاگها و ظرفیت تیم عملیات باید پیش از گسترش طرح ارزیابی شود.
معیارهای سنجش موفقیت Zero Trust در سازمان
موفقیت زیرو تراست با شمار ابزارهای خریداریشده سنجیده نمیشود. در پیادهسازی Zero Trust در Private Cloud، شاخصها باید به کاهش دسترسی اضافی و افزایش قابلیت مشاهده ارتباط داشته باشند:
- نسبت حسابهای ممتاز دارای MFA به کل حسابهای ممتاز
- سهم بارهای کاری حیاتی با سیاست ارتباطی مشخص و آزمونشده
- تعداد مجوزهای پرخطر، حسابهای بلااستفاده و استثناهای منقضینشده
- میانگین زمان شناسایی و بررسی درخواست دسترسی غیرعادی
- نرخ اختلال سرویس ناشی از تغییر سیاست و زمان بازگشت به وضعیت پایدار
پیش از اجرا، خط پایه این شاخصها ثبت شود. افزایش درخواستهای مسدودشده بهخودیخود موفقیت نیست، زیرا ممکن است از سیاست اشتباه ناشی شده باشد.
برای پایش Zero Trust در ابر خصوصی، اولویت با پوشش منابع حساس و حفظ تداوم سرویس است.
جمعبندی
زیرو تراست رویکردی امنیتی است که با حذف اعتماد پیشفرض، کنترل دقیق دسترسی و اعتبارسنجی مستمر، خطر نفوذ و گسترش حملات سایبری را کاهش میدهد. پیادهسازی Zero Trust در Private Cloud به سازمانها کمک میکند از دادههای حساس، ماشینهای مجازی و ارتباطات داخلی محافظت کنند. اجرای موفق این معماری به مدیریت هویت، احراز هویت چندمرحلهای، ریزبخشبندی شبکه و پایش مداوم وابسته است. با این حال، زیرو تراست یک محصول مستقل نیست و اجرای آن باید متناسب با ساختار زیرساخت و نیازهای امنیتی سازمان انجام شود. آغاز مرحلهای و ارزیابی مستمر سیاستها، مسیر دستیابی به امنیت پایدار را هموار میکند.
سؤالات متداول
آیا Zero Trust جایگزین فایروال است؟
خیر. فایروال همچنان برای اعمال سیاستهای شبکه و جداسازی بارهای کاری کاربرد دارد. زیرو تراست تعیین میکند تصمیم دسترسی بر چه مبنایی گرفته و در کجا اجرا شود.
آیا Zero Trust بدون تغییر کامل زیرساخت اجرا میشود؟
بله، در بسیاری از محیطها میتوان اجرای تدریجی را با حسابهای ممتاز، یک برنامه حساس یا یک بخش شبکه آغاز کرد. میزان تغییر لازم به قابلیتهای هویتی، شبکه و ثبت رویدادهای زیرساخت وابسته است.
اجرای زیرو تراست در ابر خصوصی را از کجا آغاز کنیم؟
اجرای زیرو تراست در ابر خصوصی را با شناسایی منابع حساس، بررسی هویت کاربران و تعیین سطوح دسترسی آغاز کنید. سپس سیاستهای امنیتی را بهصورت مرحلهای اجرا و ارزیابی کنید.
نشانی ایمیل شما منتشر نخواهد شد. بخشهای موردنیاز علامتگذاری شدهاند *
نظر دهید تعداد کاراکتر مانده: 300