وقتی دو گزارش مدیریتی برای یک شاخص واحد، مثلاً «تعداد مشتریان فعال»، دو عدد متفاوت نشان میدهند، ریشه مشکل معمولاً ابزار تحلیل نیست؛ پاسخ روشنی برای این پرسشها وجود ندارد که تعریف داده با کیست، چه کسی دسترسی را تأیید میکند و کیفیت را چه کسی میسنجد. این ابهام به تصمیمهای مبتنی بر عدد نادرست، دسترسیهای کنترلنشده، ممیزیهای پرهزینه و کندی پروژههای تحلیلی میانجامد.
حاکمیت داده (Data Governance) برای پاسخ به همین ابهام شکل گرفته است. این مقاله با تکیه بر مراجعی مانند DAMA-DMBOK، تحلیل مهندسی و سناریوهای عملی بررسی میکند حاکمیت داده چیست و اصول حاکمیت داده کداماند. تجربه تیم دواپس ایران در ارزیابی زیرساختهای داده هم در بخشهای مرتبط میآید. ابتدا هدف و اصول، سپس نقشها، مراحل اجرا و چالشها را مرور میکنیم و در پایان به جایگاه حاکمیت داده در زیرساخت ابری و ابر خصوصی میرسیم.
حاکمیت داده چیست و چه هدفی دارد؟
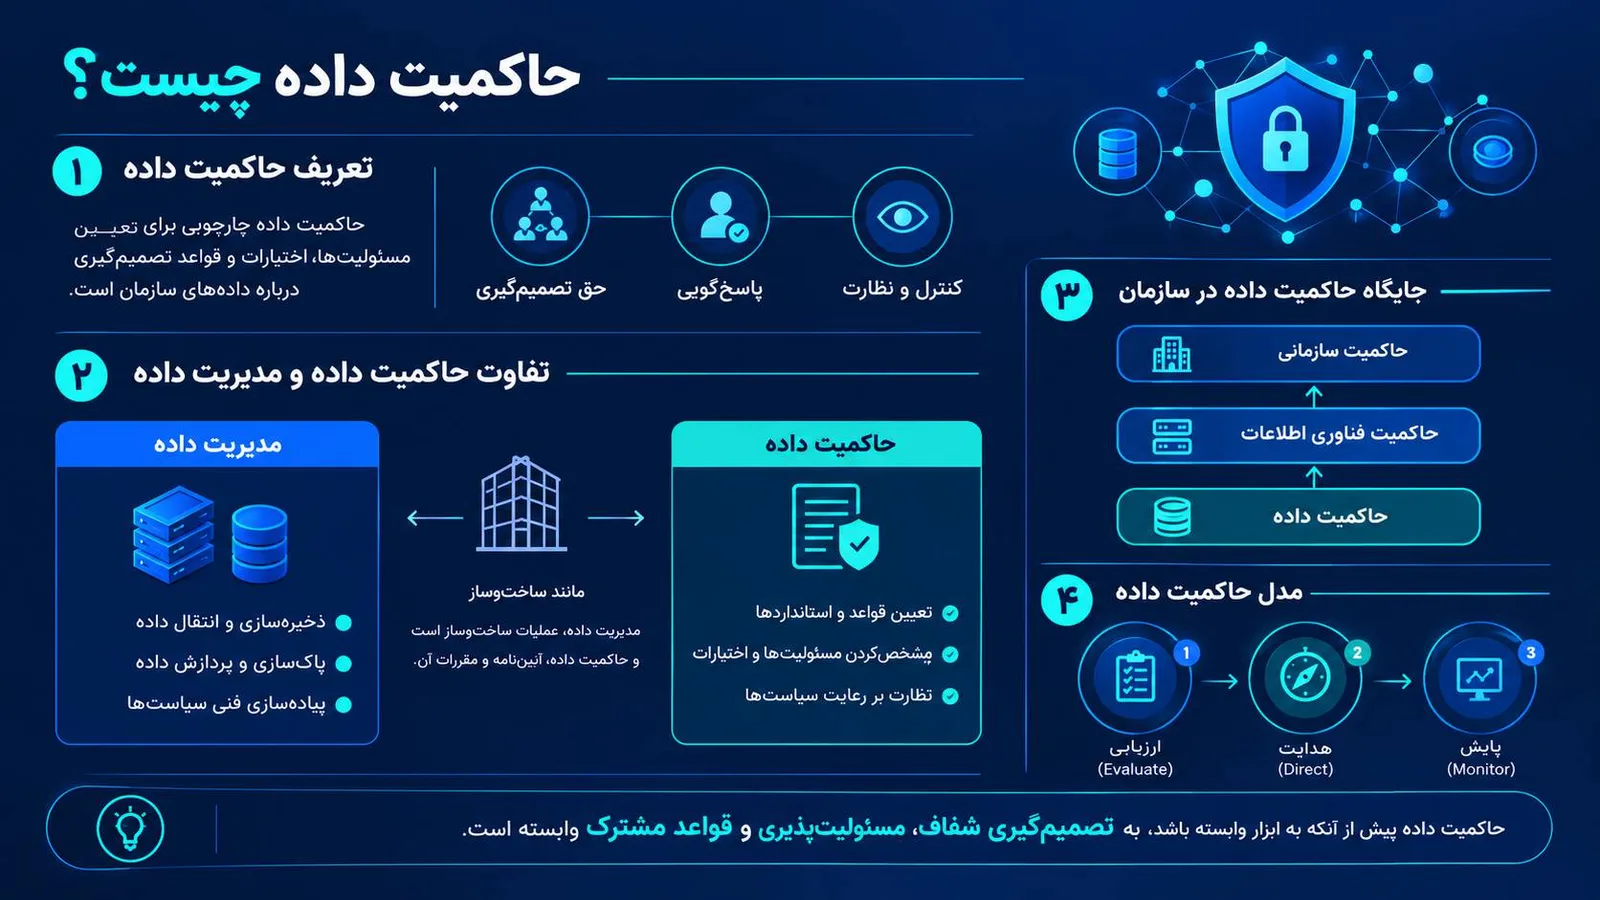
حاکمیت داده چارچوبی است که مشخص میکند در یک سازمان چه کسی، با چه اختیاری و بر پایه کدام قواعد درباره داده تصمیم میگیرد. انجمن DAMA در مرجع DMBOK2 آن را اعمال اختیار، کنترل و تصمیمگیری مشترک (شامل برنامهریزی، پایش و اجرای قواعد) بر مدیریت داراییهای دادهای تعریف میکند. مؤسسه Data Governance Institute و شرکت Gartner هم تعریفهایی ارائه کردهاند که حول «حق تصمیمگیری» (Decision Rights) و «پاسخگویی» (Accountability) میچرخد. این تعریفها در یک نقطه به هم میرسند: پاسخ به پرسش «حاکمیت داده چیست» بیشتر از آنکه به ابزار مربوط باشد، به تصمیم و مسئولیت برمیگردد.
برای فهم بهتر، تفاوت آن با مدیریت داده را در نظر بگیرید. DMBOK2 تأکید میکند که حاکمیت بر مدیریت داده اعمال میشود، نه مستقیماً بر خود داده. حاکمیت شبیه آییننامه ساختمان است که تعیین میکند چه استانداردی لازم است و چه کسی حق تأیید دارد. مدیریت داده، یعنی ساخت خطلولههای انتقال، ذخیرهسازی و پاکسازی، شبیه خودِ ساختوساز است. سازمانی میتواند تیم مهندسی داده و ابزارهای قدرتمند داشته باشد، اما اگر آییننامهای وجود نداشته باشد، هر تیم تعریف و قاعده خودش را مینویسد و نتیجه همان دو عدد متفاوت برای «مشتری فعال» میشود.
جایگاه این مفهوم در استانداردها هم مهم است. استاندارد ISO/IEC 38505-1 حاکمیت داده را زیرمجموعهای از حاکمیت فناوری اطلاعات میداند که خود زیرمجموعه حاکمیت سازمانی است. مدل پیشنهادی آن بر سه کنش ارزیابی، هدایت و پایش استوار است. پیام عملی این نگاه آن است که حاکمیت داده فقط وظیفه واحد فناوری اطلاعات نیست و مدیران ارشد در آن نقش مستقیم دارند.
اهداف حاکمیت داده
اهداف حاکمیت داده را میتوان در چهار محور خلاصه کرد:
- اعتماد به داده: تعریفها و معیارهای کیفیت یکسان باشد تا گزارشها با هم تطبیق کنند.
- کنترل دسترسی و ریسک: مشخص باشد چه کسی به کدام داده، با چه مجوز و برای چه هدفی دسترسی دارد.
- انطباق با الزامات: سازمان بتواند در ممیزیها و الزامات قانونی نشان دهد داده را چگونه نگه میدارد و استفاده میکند.
- سرعت تصمیمگیری: وقتی مالکیت و قواعد روشن باشد، تیمهای تحلیلی وقت کمتری صرف جستوجوی داده معتبر میکنند.
نکته: حاکمیتِ بیشازحد رسمی میتواند فرایندها را کند کند و تیمها را به دورزدن قواعد ترغیب کند. میزان رسمیسازی باید با اندازه سازمان، حساسیت داده و الزامات قانونی آن متناسب باشد.
بیشتر بخوانید: تفاوت الزامات Compliance در ابر عمومی و ابر خصوصی
اصول و مولفههای اصلی حاکمیت داده چیست؟
هیچ مرجع واحدی برای اصول حاکمیت داده وجود ندارد. دو مرجع پرارجاع آن را از دو زاویه توصیف میکنند: DAMA از نگاه متخصصان داده و استاندارد ISO/IEC 38505-1 از نگاه هیئتمدیره و مدیران ارشد. مرور هر دو تصویر دقیقتری از این پرسش میدهد که اصول حاکمیت داده کداماند.
اصول حاکمیت داده از نگاه DAMA
DMBOK2 شش اصل برای برنامه حاکمیت برمیشمارد: رهبری و راهبرد، کسبوکارمحوری، مسئولیت مشترک، چندلایه بودن، چارچوبمحوری و اصلمحوری. مفهوم عملیاتی هر اصل چنین است:
- رهبری و راهبرد: برنامه بدون حمایت مدیران ارشد و بدون پیوند با راهبرد دادهای سازمان دوام نمیآورد.
- کسبوکارمحوری: هدفهای حاکمیت از نیاز کسبوکار میآیند و پروژهای صرفاً فناورانه نیستند.
- مسئولیت مشترک: واحدهای کسبوکار و فناوری هر دو در قبال کیفیت و استفاده از داده پاسخگو هستند.
- چندلایه بودن: قواعد هم در سطح کل سازمان تعریف میشوند و هم در سطح واحدها و سامانهها اجرا میشوند.
- چارچوبمحوری: فعالیتها و مسئولیتها در یک مدل عملیاتی مشخص تعریف میشوند.
- اصلمحوری: سیاستها بر مجموعهای از اصول پایدار تکیه دارند و به فهرستی از ممنوعیتها محدود نمیشوند.
اصول حاکمیت داده در استاندارد ISO/IEC 38505-1
این استاندارد شش اصل خود را از خانواده ISO/IEC 38500 گرفته است: مسئولیتپذیری، راهبرد، اکتساب، عملکرد، انطباق و رفتار انسانی. استاندارد ISO 8000-2 هم تأیید میکند که این اصول درباره داده نیز صدق میکنند. مفهوم دو اصل بیش از بقیه به کار مدیران فنی میآید:
- مسئولیتپذیری: هر کس مسئول یک اقدام است، اختیار انجام آن را هم دارد. مالک دادهای که اختیار تأیید دسترسی ندارد، عملاً مسئولیت را به دوش دیگری میاندازد.
- اکتساب: گردآوری هر داده باید میان منفعت، فرصت، هزینه و ریسک موازنه شود. دادهای که نگهداری و حفاظت میشود ولی استفاده نمیشود، هزینه و ریسک دارد و بازدهی ندارد.
یک ویژگی این استاندارد در مرجعهای فارسی کمتر دیده میشود: «نقشه پاسخگویی داده» که چرخه عمر داده را در شش مرحله گردآوری، ذخیره، گزارشدهی، تصمیمگیری، توزیع و امحا میبیند. این نقشه کمک میکند برای هر مرحله پرسیده شود چه کسی پاسخگوست.
مولفههای اصلی یک برنامه حاکمیت داده
اصول جهت را مشخص میکنند و مولفهها ساختار اجرایی را. نمودار فعالیتهای DMBOK2 راهبرد حاکمیت، چارچوب عملیاتی، مدیریت مسئلهها، نهادهای حاکمیتی و کارت امتیاز را از اجزای اصلی برنامه نشان میدهد. جمعبندی کاربردی آنها این است:
| مولفه | کارکرد |
| راهبرد و مدل عملیاتی | تعیین هدفها، دامنه و ساختار تصمیمگیری |
| سیاستها و استانداردها | قواعد مکتوب درباره کیفیت، دسترسی، نگهداری و امحا |
| نهادهای حاکمیتی | شورا یا کمیتهای که اختلافها را حل و سیاستها را تأیید میکند |
| مدیریت مسئلهها | مسیر مشخص برای ثبت و رسیدگی به مغایرتها و نقض قواعد |
| واژهنامه کسبوکار و فراداده | تعریف یکسان از مفاهیم و شاخصها |
| طبقهبندی داده | تعیین سطح حساسیت و کنترلهای متناسب با آن |
| شاخصها و کارت امتیاز | سنجش اثربخشی برنامه |
کدام مرجع را مبنا قرار دهیم؟
DMBOK2 برای تیمی که میخواهد برنامه را بسازد و اجرا کند جزئیات عملیاتی بیشتری دارد. ISO/IEC 38505-1 زبان مشترکی میان مدیران ارشد، حسابرسان و واحد فناوری فراهم میکند. بسته به اندازه سازمان، حساسیت داده و الزامات ممیزی، ترکیب این دو میتواند منطقی باشد: ساختار اجرایی از DMBOK2 و پاسخگویی در سطح مدیریت ارشد از ISO.
چه نقشهایی در حاکمیت داده وجود دارند؟
قواعد حاکمیت داده تا وقتی به نام افراد مشخصی ثبت نشده باشند، روی کاغذ میمانند. DMBOK2 این نقشها را در قالب انواع «مباشر داده» (Data Steward) تعریف میکند و بر این نکته تأکید دارد که مباشری باید کسبوکارمحور باشد.
مالک داده و مباشر داده
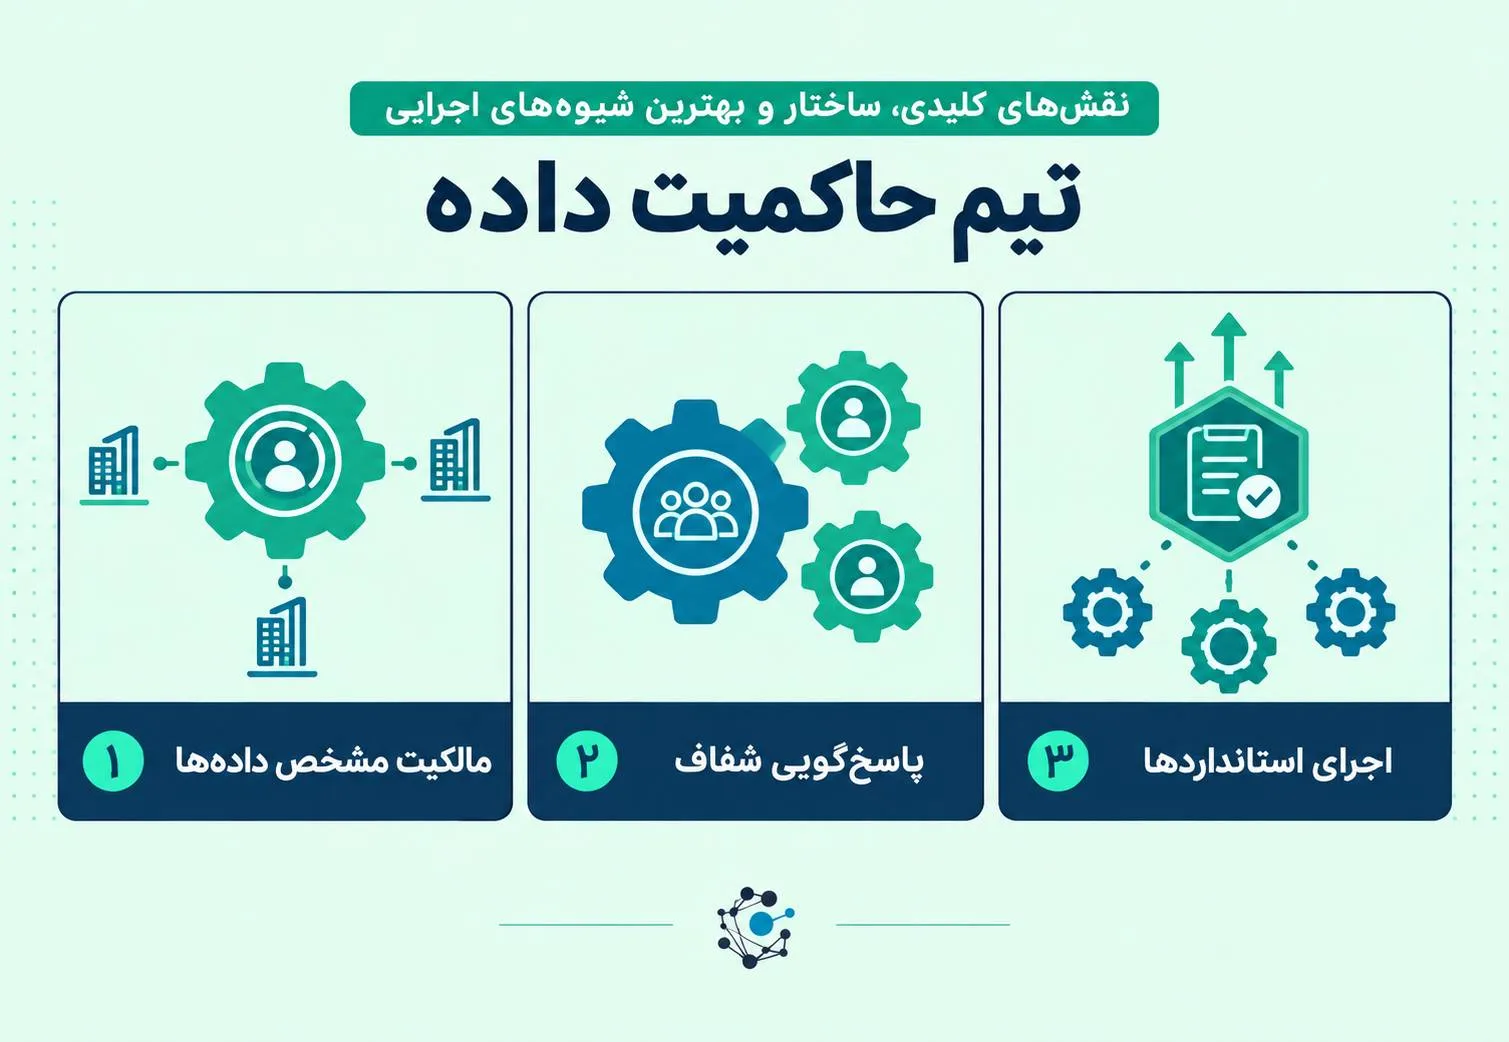
مالک داده (Data Owner) در DMBOK2 یک مباشر کسبوکاری است که اختیار تأیید تصمیمهای مربوط به دامنه داده خود را دارد. مالک بنابراین معمولاً مدیر یک واحد کسبوکار است، نه مهندس پایگاه داده. مباشر کسبوکاری (Business Data Steward) معمولاً کارشناس خبره همان حوزه است و پاسخگوی بخشی از دادهها محسوب میشود. مالک تصمیم میگیرد و مباشر تعریفها، قواعد کیفیت و فراداده را در عمل نگه میدارد.
تیم فناوری اطلاعات
DMBOK2 مباشر فنی (Technical Data Steward) را متخصص فناوری اطلاعات میداند، مانند مدیر پایگاه داده، کارشناس یکپارچهسازی یا مدیر فراداده. در عمل سرپرست فنی (Data Custodian) هم که محیط ذخیرهسازی، پشتیبانگیری و کنترل دسترسی را مدیریت میکند، همین دایره را تشکیل میدهد. نمونه ساده تقسیم کار: مباشر کسبوکاری تصمیم میگیرد شماره ملی مشتریان در محیط آزمون پنهانسازی شود و تیم فنی آن را روی ستونها پیاده میکند.
واحدهای کسبوکار
این واحدها داده را تولید و مصرف میکنند و بیشترین آگاهی را از معنای آن دارند. اگر فقط به تیم فنی واگذار شوند، تعریفها بدون پشتوانه کسبوکاری باقی میمانند.
| نقش | سؤالی که پاسخ میدهد |
| مالک داده | چه کسی تصمیم نهایی را میگیرد؟ |
| مباشر کسبوکاری | معنا و کیفیت داده چیست؟ |
| مباشر یا سرپرست فنی | داده چگونه ذخیره و محافظت میشود؟ |
| واحدهای کسبوکار | داده برای چه کاری و با چه نیازی استفاده میشود؟ |
در سازمانهای کوچک یک نفر ممکن است چند نقش را همزمان داشته باشد. در این حالت باید دقت کرد کسی که تغییر را پیاده میکند، لزوماً همان کسی نباشد که آن را تأیید میکند.
بیشتر بخوانید: OVN چیست
حاکمیت داده چگونه در سازمان اجرا میشود؟
DMBOK2 اجرای حاکمیت را در چهار گام کلی توصیف میکند: تعریف حاکمیت برای سازمان (با ارزیابی آمادگی و فرهنگ سازمانی)، تدوین راهبرد، اجرا و نهادینهسازی. همین مسیر در عمل به شش گام قابل پیادهسازی تبدیل میشود:
- هدف مشخص انتخاب کنید. برنامه حاکمیت هدف نهایی نیست و باید به یک مسئله کسبوکاری وصل شود، مثل اختلاف گزارشها، ممیزی یا الزامات حفاظت از داده.
- آمادگی را بسنجید. بررسی کنید چه کسی امروز عملاً درباره داده تصمیم میگیرد و سازمان چقدر آمادهٔ پذیرش قواعد جدید است.
- مدل عملیاتی را تعریف کنید. مشخص شود شورای حاکمیت از چه کسانی تشکیل میشود، مالک و مباشر هر دامنه کیست و اختلافها به چه ترتیبی حل میشوند.
- از دامنه محدود شروع کنید. این گام توصیه مهندسی من است و در DMBOK2 به این صورت نیامده. دو یا سه مجموعه داده بحرانی را انتخاب کنید، برای آنها مالک، تعریف و قاعده کیفیت بنویسید و اثرش را بسنجید. پیادهسازی همزمان در کل سازمان معمولاً مقاومت و هزینه بیشتری ایجاد میکند.
- سیاستها را مکتوب و قابل سنجش کنید. هر سیاست باید یک شاخص داشته باشد، مثلاً درصد رکوردهای کامل یا زمان پاسخ به درخواست دسترسی.
- حلقه ارزیابی، هدایت و پایش را بچرخانید. نتایج را بازبینی کنید و سیاستها را متناسب با تغییر کسبوکار و الزامات اصلاح کنید.
دادهای که حساسترین ریسک را دارد معمولاً سختترین اجراست، و دادهای که آسانترین اجراست ممکن است اثر کمی داشته باشد. انتخاب میان این دو به تحمل ریسک و حمایت مدیران ارشد بستگی دارد.
چالشهای data governance
بیشتر چالشهای data governance از جنس فرهنگی و ساختاریاند و کمتر به ابزار برمیگردند. منابع تخصصی چند عامل مشترک را برای شکست برنامهها نام میبرند: نبود حمایت پایدار مدیران ارشد، ناروشنی نقشها، مقاومت در برابر تغییر و نبود شاخصهای سنجش.
| چالش | پیامد | رویکرد پیشنهادی |
| اجرای فناوریمحور بدون مالکیت کسبوکار | مدیران کسبوکار انتظار دارند مسئله کیفیت و امنیت را تیم فنی حل کند و تعریفها بیصاحب میمانند | مالک هر دامنه از واحد کسبوکار انتخاب شود |
| حمایت ناپایدار مدیران ارشد | بودجه و اختیار برنامه کم میشود و اولویتش پایین میآید | یک مدیر مشخص پاسخگوی برنامه باشد و گزارش دورهای بدهد |
| نقشهای مبهم | هر کس انتظار دارد دیگری تصمیم بگیرد و بحثها بینتیجه میماند | مالک و مباشر هر دامنه مکتوب شود و در ارزیابی عملکرد بیاید |
| مقاومت در برابر تغییر | قواعد جدید دور زده میشود | برنامه آموزش و ارتباطرسانی و شروع از دامنه کوچک |
| نبود شاخص | سازمان نمیتواند ارزش برنامه را نشان دهد و حمایت مدیران کم میشود | برای هر سیاست یک شاخص تعریف شود |
نکته مهم: برنامهای که فقط برای رفع الزامات ممیزی ساخته شود، معمولاً به مستندسازی ظاهری تبدیل میشود و در تصمیمهای روزمره اثر نمیگذارد. در مقابل، برنامهای که بیشازحد گسترده شروع شود، پیش از نشان دادن نتیجه فرسوده میشود. توازن به اندازه سازمان، حساسیت داده و میزان حمایت مدیریت بستگی دارد.
حاکمیت داده در خدمات ابر خصوصی چه نقشی دارد؟
در خدمات ابر خصوصی، حاکمیت داده تعیین میکند که دادهها کجا نگهداری شوند، چه کسی به آنها دسترسی داشته باشد، با چه سطحی از حفاظت پردازش شوند و در ممیزیها چگونه قابل اثبات باشند.
کنترل محل نگهداری داده
حاکمیت داده مشخص میکند هر طبقه از داده در کدام محیط، منطقه یا زیرساخت مجاز به ذخیره و پردازش است. این سیاست باید فقط به مستندسازی محدود نماند و در لایه زیرساخت نیز اعمال شود؛ از جمله محدودسازی محل ذخیرهسازی، نسخههای پشتیبان، لاگها، کپیها و مسیرهای انتقال داده.
در ابر خصوصی، سازمان معمولاً کنترل بیشتری بر محل فیزیکی داده و مرزهای دسترسی دارد؛ اما نباید فراموش کرد که اپراتورها، حسابهای سرویس، مسیرهای پشتیبانگیری و فرایندهای پشتیبانی نیز باید مشمول همان سیاستهای حاکمیتی باشند.
دسترسی، طبقهبندی و امنیت
حاکمیت داده در ابر خصوصی باید سه پرسش را پاسخ دهد:
- داده چقدر حساس است؟
- چه کسی اجازه دسترسی دارد؟
- چه کنترلهایی برای هر سطح حساسیت لازم است؟
کنترل دسترسی باید بر پایه نقش، حساسیت داده و نیاز واقعی به دانش (Least Privilege) طراحی شود و شامل کاربران انسانی، مدیران ممتاز، حسابهای سرویس و اتوماسیونها باشد. رمزنگاری داده در حالت ذخیره، انتقال و در صورت نیاز پردازش، همراه با مدیریت کلید و ثبت رویدادها، این کنترلها را قابل راستیآزمایی میکند.
جمعبندی
حاکمیت داده پیش از هر چیز یک مسئله مدیریتی است: مشخص میکند دادهها چه معنایی دارند، چه کسی درباره آنها تصمیم میگیرد، چه کسی به آنها دسترسی دارد و کیفیت و انطباق آنها چگونه سنجیده میشود. مدیریت داده این سیاستها را اجرا میکند؛ از ذخیرهسازی و یکپارچهسازی تا پردازش و نگهداری داده.sap+2
یک برنامه اثربخش با هدفی مشخص و متصل به مسئله کسبوکار آغاز میشود، نقشهای مالک، مباشر و سرپرست فنی را روشن میکند و از یک دامنه محدود شروع میکند. در خدمات ابر خصوصی نیز حاکمیت داده تعیین میکند دادههای حساس کجا نگهداری شوند، چه کسی اجازه دسترسی دارد و کنترلهای امنیتی و ممیزی چگونه اعمال شوند.
سؤال متداول
۱. تفاوت حاکمیت داده و مدیریت داده چیست؟
حاکمیت داده سیاستها، استانداردها، نقشها و حق تصمیمگیری درباره داده را تعیین میکند؛ مدیریت داده اجرای عملیاتی آن سیاستهاست، مانند ذخیرهسازی، یکپارچهسازی، پردازش و نگهداری داده. به بیان ساده، حاکمیت داده «چه باید بشود و چه کسی تصمیم میگیرد» را مشخص میکند و مدیریت داده «چگونه انجام میشود» را اجرا میکند.
۲. آیا حاکمیت داده فقط وظیفه تیم فناوری اطلاعات است؟
نه. تیم فناوری اطلاعات ابزارها، زیرساخت، کنترل دسترسی و پیادهسازی فنی را انجام میدهد، اما مالکیت و معنای کسبوکاری داده باید نزد واحدهای کسبوکار باشد. مالک داده معمولاً از کسبوکار است و تصمیمهای دامنه داده را تأیید میکند؛ مباشر داده کیفیت، تعریفها و استفاده صحیح را پیگیری میکند و سرپرست فنی کنترلهای فنی را اجرا میکند.
۳. از کجا باید شروع کرد؟
بهتر است از یک مسئله ملموس و یک دامنه داده محدود شروع کنید؛ مثلاً تعریف واحد «مشتری فعال»، کیفیت دادههای مشتری یا کنترل دسترسی به دادههای حساس. سپس مالک و مباشر مشخص کنید، سیاست و شاخص قابل سنجش تعریف کنید و پس از اثبات نتیجه، برنامه را به دامنههای دیگر گسترش دهید.
نشانی ایمیل شما منتشر نخواهد شد. بخشهای موردنیاز علامتگذاری شدهاند *
نظر دهید تعداد کاراکتر مانده: 300